Comprendre le fonctionnement hors ligne
Une application mobile hors ligne ne se limite pas à afficher la dernière page consultée. Elle doit permettre à l’utilisateur de réaliser certains parcours, conserver les actions effectuées sur l’appareil, puis transmettre ces changements lorsque la connexion revient. Cette approche est particulièrement utile pour les équipes terrain, les commerciaux, les techniciens et les utilisateurs confrontés à un réseau irrégulier.
Structurer les données locales et la synchronisation
La première décision consiste à distinguer les données indispensables au fonctionnement local des données qui peuvent attendre le serveur. Une fiche, une commande ou un formulaire peut être consultable sans réseau, tandis qu’une information sensible ou fortement dépendante d’un état central doit parfois exiger une connexion. Ce périmètre doit être défini pendant le cadrage fonctionnel, avant le développement.
Organiser la file d’actions
Lorsqu’un utilisateur modifie une donnée hors ligne, l’application enregistre l’action dans une file locale avec son type, son identifiant, ses paramètres et son état. Au retour du réseau, le moteur de synchronisation rejoue les opérations dans un ordre maîtrisé. Cette méthode évite de perdre une saisie, mais elle suppose que les requêtes puissent être répétées sans créer deux fois la même opération.
Risques et limites à considérer
La reprise doit aussi supporter les interruptions pendant l’envoi. Une action confirmée par le serveur ne doit pas être renvoyée aveuglément après un timeout; l’API doit pouvoir reconnaître la demande grâce à un identifiant d’opération ou retourner un état vérifiable. Le contrôle des erreurs doit rester visible dans l’interface, avec une possibilité de réessai lorsque la situation le permet.
Gérer les conflits de versions
Un conflit apparaît lorsque deux acteurs modifient le même objet avant la synchronisation. Remplacer automatiquement la donnée distante par la plus récente peut être acceptable pour un champ secondaire, mais dangereux pour un statut métier ou une quantité. La règle doit donc dépendre du type de donnée et non d’une stratégie unique appliquée partout.
Décision selon les besoins du produit
Pour décider correctement, le système peut comparer une version, un horodatage ou l’état connu au moment de la modification. Si le conflit ne peut pas être résolu automatiquement, l’application doit conserver les deux informations et proposer une décision explicite. Le back-office doit également permettre de retrouver l’historique utile, sans exposer inutilement des données sensibles.

Choisir entre React Native et développement natif
Le choix technologique dépend des fonctionnalités, du niveau d’intégration avec le système, des contraintes de performance et de la stratégie de maintenance. React Native peut réduire la duplication entre Android et iOS lorsque les parcours et les composants sont largement communs. Le natif peut être préférable lorsque l’application exploite fortement des fonctions propres à chaque plateforme ou exige un contrôle très fin.
Les critères techniques
Une application mobile React Native doit tout de même gérer les différences de permissions, de cycle de vie, de stockage et de notifications entre Android et iOS. Le partage du code ne supprime donc pas les tests spécifiques à chaque environnement. À l’inverse, deux développements natifs offrent un contrôle plus direct, mais augmentent généralement la surface de code à maintenir.
Performances et critères de mesure
- Complexité des fonctions hors ligne et du stockage local
- Niveau d’accès aux fonctions Android et iOS
- Besoin de performances ou d’animations avancées
- Compétences disponibles pour la maintenance
- Évolution prévue du produit et du back-office
Mise en œuvre et intégration
WEB MEDIA Agence web Tunisie accompagne des projets de développement d’applications mobiles pour des entreprises desservies à Sousse, avec une approche qui couvre le cadrage, l’UX/UI, les API REST, le développement, les tests et le déploiement. L’agence dispose également d’une expérience vérifiée sur plus de 12 applications mobiles, notamment avec authentification, notifications push, back-office et synchronisation de données.
À lire aussi
Développement d’applications mobiles.
Sécuriser l’authentification et les échanges
Le mode hors ligne ne doit pas transformer l’appareil en copie permanente de la base métier. Les données locales doivent être limitées à ce qui est nécessaire, protégées selon leur sensibilité et supprimées ou renouvelées lorsque les règles du projet l’exigent. Les jetons d’accès, les sessions expirées et la révocation d’un compte doivent être traités même lorsque l’utilisateur a travaillé sans réseau.
Décision selon les besoins du produit
L’authentification hors ligne nécessite une décision fonctionnelle précise. L’application peut autoriser certains parcours après une authentification récente, mais elle ne doit pas permettre indéfiniment l’accès à des données sensibles. Au retour de la connexion, elle doit vérifier l’état du compte, appliquer les changements de droits et signaler clairement toute action bloquée.
Repères complémentaires sur Sécuriser l’authentification et les échanges
Les notifications push peuvent informer l’utilisateur qu’une synchronisation est disponible, mais elles ne doivent pas constituer l’unique mécanisme de cohérence. Une notification peut être retardée, refusée ou reçue alors que l’application n’est pas dans l’état attendu. La vérification réelle doit donc passer par l’API et par une stratégie de synchronisation contrôlée.
Tester Android et iOS en conditions réelles
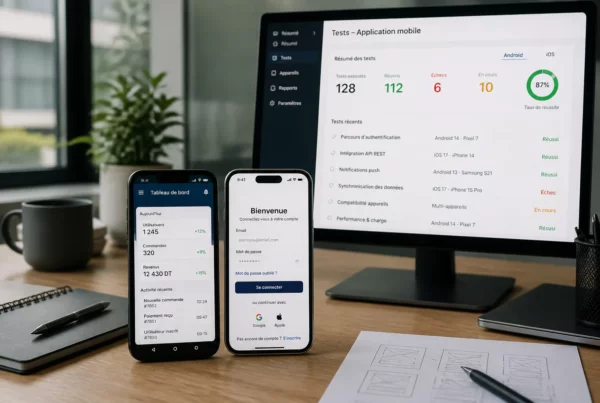
Un test réussi avec le Wi-Fi actif ne prouve pas que l’expérience hors ligne est fiable. Il faut couper la connexion pendant une saisie, la rétablir au milieu d’un envoi, changer de réseau, fermer l’application et redémarrer l’appareil. Ces scénarios révèlent les pertes d’état, les doublons et les messages d’erreur incompréhensibles.
Les scénarios à contrôler
Les tests doivent couvrir les parcours ordinaires et les situations exceptionnelles. Une équipe peut commencer par les scénarios suivants, puis les adapter aux règles métier et au niveau de criticité des données.
- Ouvrir une donnée déjà disponible localement sans connexion
- Créer ou modifier une donnée pendant une coupure
- Reprendre la synchronisation après un échec partiel
- Modifier le même objet depuis deux appareils
- Expirer une session avant le retour du réseau
- Vérifier le résultat dans le back-office
Points complémentaires sur Les scénarios à contrôler
Les contrôles doivent être réalisés sur Android et iOS, avec plusieurs tailles d’écran et des états d’application différents. Il faut aussi observer la consommation de stockage, la lisibilité des statuts et le temps nécessaire pour vider la file d’actions. Le but n’est pas seulement d’éviter un crash, mais de confirmer que les données restent compréhensibles et cohérentes.
Cadrer, déployer et maintenir l’application
Un projet fiable commence par une cartographie des parcours: ce que l’utilisateur peut consulter, créer, modifier ou supprimer sans réseau, puis ce qui doit attendre une validation serveur. Cette étape permet de distinguer une véritable stratégie offline-first d’un simple cache. Elle facilite aussi les arbitrages entre expérience utilisateur, sécurité et complexité technique.
Risques et limites à considérer
La conception UX doit rendre l’état du système visible sans interrompre inutilement le travail. Un indicateur peut distinguer donnée synchronisée, modification en attente, échec temporaire et conflit à résoudre. Des messages précis valent mieux qu’un vague « erreur réseau », car l’utilisateur doit savoir s’il peut continuer, réessayer ou demander une intervention.
Risques et limites à considérer
Le développement relie ensuite l’application au serveur, aux API REST et au back-office. Les contrats d’API doivent préciser les formats, les erreurs, les versions et les règles de mise à jour. Une documentation claire réduit les divergences entre mobile et serveur, surtout lorsque l’application doit évoluer sans obliger tous les utilisateurs à installer immédiatement une nouvelle version.
Risques et limites à considérer
La publication sur Google Play et l’Apple App Store ne clôt pas le projet. Les mises à jour doivent préserver les données locales, gérer les changements de schéma et accompagner les évolutions du serveur. Une maintenance sérieuse surveille les erreurs de synchronisation, les retours utilisateurs, les incompatibilités de plateforme et les besoins fonctionnels qui apparaissent après le déploiement.
Mise en œuvre et intégration
Pour un projet destiné à des utilisateurs professionnels à Sousse, cette préparation permet de tenir compte des conditions d’usage réelles sans promettre une connectivité constante. WEB MEDIA Agence web Tunisie peut intervenir depuis l’étude fonctionnelle jusqu’au développement, au déploiement et aux évolutions, en reliant l’application mobile à son environnement métier.
Ressource complémentaire
Pour approfondir ce sujet, consultez développement application mobile.
FAQ
Une application mobile peut-elle fonctionner totalement sans connexion?
Elle peut fonctionner hors ligne sur des parcours définis à l’avance, mais certaines opérations doivent attendre la validation du serveur.
Quelle différence entre cache et synchronisation hors ligne?
Le cache conserve principalement des données consultées. La synchronisation hors ligne conserve aussi des actions réalisées localement pour les transmettre ensuite.
React Native convient-il à une application offline-first?
Oui, lorsque l’architecture de stockage, les API et les comportements propres à Android et iOS sont conçus et testés correctement.
Comment éviter les doublons après une reconnexion?
Les opérations doivent disposer d’un identifiant vérifiable et l’API doit traiter les demandes répétées de manière idempotente.
Que faire lorsqu’un conflit de données est détecté?
Il faut appliquer une règle métier explicite, conserver les informations utiles et proposer une résolution automatique ou manuelle selon le risque.
La maintenance est-elle nécessaire après la publication?
Oui, car les systèmes Android et iOS, les API, les règles métier et les besoins utilisateurs évoluent après la mise en ligne.