Les dépendances au cœur du cycle de vie web
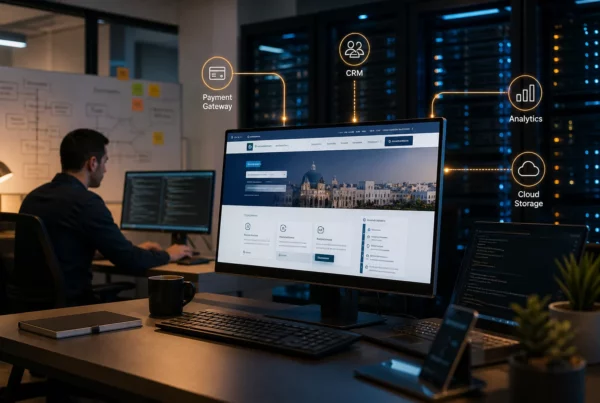
Un site web repose rarement sur son seul code métier. CMS, extensions, bibliothèques JavaScript, frameworks, modules serveur, connecteurs API et outils de paiement forment un ensemble de composants interdépendants. Leur maintenance conditionne la sécurité, la stabilité et la capacité à faire évoluer le projet sans provoquer d’effets de bord.
Points complémentaires sur Les dépendances au cœur du cycle de vie web
Pour une entreprise qui exploite un site à Sfax, un incident technique peut interrompre les demandes de contact, la vente en ligne ou l’accès à un espace client. La maintenance ne consiste donc pas uniquement à appliquer une mise à jour: elle organise un cycle de surveillance, d’évaluation, de test et de validation adapté au rôle réel du site.
Les risques d’une mise à jour mal maîtrisée
Une dépendance obsolète augmente l’exposition à des défauts connus, mais une mise à jour effectuée sans méthode peut aussi casser une fonctionnalité existante. Le bon arbitrage consiste à mesurer le risque de ne pas changer et celui de changer, puis à choisir une action vérifiable et réversible.
Les vulnérabilités transitives
Une application peut utiliser une bibliothèque directement, qui dépend elle-même d’un autre paquet. Cette dépendance transitive reste parfois invisible dans l’interface d’administration, alors qu’un défaut dans son code peut affecter le projet. Un inventaire technique doit donc aller au-delà des extensions visibles et identifier les composants réellement chargés.
Mise en œuvre et intégration
La vérification porte ensuite sur la version installée, la version corrigée disponible, la compatibilité annoncée et l’usage concret du composant. Une alerte ne signifie pas automatiquement qu’une faille est exploitable dans chaque configuration, mais elle justifie une analyse documentée plutôt qu’un report indéfini.
Compatibilité et régression
Une nouvelle version peut modifier une fonction, supprimer une méthode ou imposer une contrainte différente à un autre module. Le risque est particulièrement présent lorsqu’un thème personnalisé, une extension métier et des scripts spécifiques interviennent sur les mêmes pages. Tester uniquement la page d’accueil ne suffit pas à détecter ces régressions.

Mise en œuvre et intégration
Les contrôles doivent couvrir les parcours qui produisent de la valeur: formulaire, recherche, panier, paiement, connexion, espace privé ou synchronisation avec une API. La profondeur des tests dépend du projet, de ses intégrations et de la criticité des fonctionnalités, pas du nombre de composants mis à jour.
Trois formes de maintenance à distinguer
La maintenance corrective intervient lorsqu’un défaut est constaté: erreur d’affichage, fonctionnalité bloquée, incompatibilité ou comportement anormal. Elle vise à rétablir un fonctionnement fiable, mais doit aussi rechercher la cause afin d’éviter que le même problème ne réapparaisse après une prochaine mise à jour.
Points complémentaires sur Trois formes de maintenance à distinguer
La maintenance préventive agit avant l’incident. Elle comprend la veille sur les versions, l’examen des dépendances, les sauvegardes, les tests périodiques et la réduction progressive de la dette technique. Son intérêt est de remplacer une urgence difficile à diagnostiquer par des changements planifiés et contrôlés.
Critères complémentaires sur Trois formes de maintenance à distinguer
La maintenance évolutive ajoute ou améliore une fonction: nouveau moyen de paiement, connexion à un outil métier, adaptation d’un parcours ou évolution de l’interface. Elle doit respecter l’architecture existante. Une évolution réalisée sans vérifier les dépendances peut introduire une nouvelle fragilité sous prétexte d’amélioration.
Une méthode fiable pour mettre à jour
Une procédure claire évite les décisions prises dans l’urgence. Elle doit rester proportionnée au projet: un site vitrine simple et une plateforme connectée à plusieurs services n’ont pas le même niveau de risque ni les mêmes besoins de validation.
1. Recenser les composants réellement utilisés
Commencez par identifier le CMS, le thème, les extensions, les bibliothèques, les modules serveur, les scripts personnalisés et les services externes. Pour chacun, notez la version, la fonction, le responsable de la modification et les dépendances connues. Cet inventaire devient la base des contrôles futurs.
2. Évaluer le risque avant le changement
Une mise à jour de sécurité urgente, une version majeure et une correction mineure ne se traitent pas de la même manière. Il faut examiner la compatibilité, les changements annoncés, les extensions liées et la possibilité de restaurer l’état précédent. Le risque métier doit être pris en compte au même titre que le risque technique.
3. Tester hors production
La mise à jour doit d’abord être appliquée dans un environnement de test ou de préproduction lorsque l’architecture le permet. On y vérifie le rendu, les fonctionnalités, les permissions, les intégrations et les journaux d’erreur. Cette étape révèle souvent les incompatibilités avant qu’elles ne touchent les visiteurs.
4. Déployer avec une possibilité de retour
Avant toute intervention, une sauvegarde exploitable doit être disponible, avec une procédure de restauration connue. Le retour arrière n’est pas une excuse pour négliger les tests: il limite l’impact d’un problème lorsque le comportement en production diffère de celui observé en préproduction.
5. Documenter et surveiller
Après le déploiement, consignez les versions modifiées, les tests effectués, les anomalies rencontrées et la décision prise. Une surveillance des erreurs serveur, des formulaires et des parcours critiques permet de détecter un effet retardé. Sans cette traçabilité, chaque intervention future recommence avec une information incomplète.
Les contrôles avant et après déploiement
- Vérifier les pages et fonctions directement touchées.
- Tester les formulaires, notifications et intégrations externes.
- Contrôler les droits d’accès et les comptes utilisateurs.
- Observer les erreurs serveur et les journaux applicatifs.
- Confirmer la sauvegarde et la procédure de restauration.
Risques et limites à considérer
Les performances doivent également être observées lorsque la mise à jour modifie le chargement des scripts, le cache ou les requêtes. Une page qui reste accessible mais devient lente peut dégrader l’expérience utilisateur et augmenter les abandons. La vérification doit donc combiner disponibilité, fonctionnalités, sécurité et comportement réel.
Points complémentaires sur Les contrôles avant et après déploiement
Pour approfondir la préparation opérationnelle, les contrôles de maintenance peuvent servir de base à une procédure interne. Ils ne remplacent pas l’analyse du projet, car les points critiques varient selon le CMS, les extensions et les connexions utilisées.
Documenter pour faire évoluer sans fragiliser
La documentation utile n’est pas un fichier théorique oublié après la mise en ligne. Elle indique l’architecture, les dépendances sensibles, les environnements disponibles, les sauvegardes, les tests attendus et les changements récents. Cette information réduit le temps de diagnostic lorsqu’un incident survient ou lorsqu’une évolution est demandée.
Critères complémentaires sur Documenter pour faire évoluer sans fragiliser
Les évolutions de l’écosystème open source montrent aussi l’intérêt de suivre les pratiques de développement, les langages et les outils qui structurent les projets modernes. Le rapport publié par GitHub sur l’évolution récente du développement open source constitue à ce titre une source de contexte, sans remplacer l’audit des dépendances propres à un site.
Décision selon les besoins du produit
À Sfax, une entreprise peut avoir besoin d’un suivi à distance qui reste lisible pour ses équipes: état du site, changements effectués, anomalies ouvertes et prochaines actions. Cette transparence facilite les arbitrages entre correction immédiate, prévention et évolution fonctionnelle.
Quand structurer un accompagnement technique
Le recours à un accompagnement devient pertinent lorsque plusieurs composants évoluent ensemble, que le site génère des leads ou des ventes, ou qu’une interruption aurait une conséquence commerciale importante. Il est également utile lorsque l’équipe interne ne dispose pas du temps nécessaire pour surveiller les versions et réaliser des tests réguliers.
Risques et limites à considérer
WEB MEDIA Agence web Tunisie accompagne la maintenance site web en reliant suivi technique, sécurisation, correction et évolution selon les besoins du projet. L’objectif n’est pas d’appliquer mécaniquement chaque nouvelle version, mais de préserver la fiabilité du site et de rendre chaque changement compréhensible.
Mise en œuvre et intégration
Pour un site WordPress, une application web ou une plateforme métier, WEB MEDIA Agence web Tunisie peut inscrire la maintenance dans une démarche plus large de développement et d’évolution. La méthode doit toujours partir de l’architecture existante, des usages réels et des contraintes d’intégration, sans promettre un niveau de support ou un délai qui n’a pas été défini.
Risques et limites à considérer
La maintenance des dépendances est donc un travail continu de maîtrise du risque. Elle protège contre certaines vulnérabilités, mais elle sert aussi à conserver la compatibilité, la performance, la traçabilité et la capacité à faire évoluer le site sans fragiliser ses fonctions essentielles.
FAQ
Une mise à jour suffit-elle à sécuriser un site web?
Non. Il faut aussi vérifier la configuration, les accès, les sauvegardes, les extensions, les intégrations et les comportements après déploiement.
Quelle différence entre dépendance directe et transitive?
Une dépendance directe est installée ou déclarée par le projet. Une dépendance transitive est appelée par un autre composant utilisé par le projet.
Faut-il toujours installer la dernière version?
Pas systématiquement. La version doit être évaluée selon sa sécurité, sa compatibilité, son niveau de maturité et les contraintes du projet.
Pourquoi tester avant la production?
Les tests permettent d’identifier les incompatibilités et les régressions sans exposer immédiatement les visiteurs, les clients ou les équipes métier.
Que doit contenir un inventaire technique?
Il doit au minimum recenser les composants, leurs versions, leur rôle, leurs dépendances, les intégrations concernées et les procédures de restauration.
La maintenance évolutive remplace-t-elle la maintenance préventive?
Non. L’évolution ajoute ou améliore des fonctions, tandis que la prévention réduit les risques liés à l’obsolescence et aux changements futurs.